Prevaranti zloupotrebljavaju imena ChatGPT-a, Geminija, Claudea i Perplexityja kako bi došli do pristupnih podataka poslovnih naloga. Lažne stranice imitiraju legitimne servise, a posebno su ugroženi stručnjaci za digitalni marketing i kompanije koje upravljaju onlajn oglašavanjem.
AI FOKUS | SAJBER BEZBJEDNOST/Nataša Goleš
Popularnost vještačke inteligencije otvara nove mogućnosti za poslovanje, ali istovremeno stvara prostor za sve sofisticiranije oblike internet prevara. Najnovije upozorenje iz oblasti sajber-bezbjednosti odnosi se na kampanju u kojoj napadači koriste imena poznatih AI platformi kako bi korisnike naveli da otkriju povjerljive podatke i omoguće pristup svojim poslovnim nalozima.
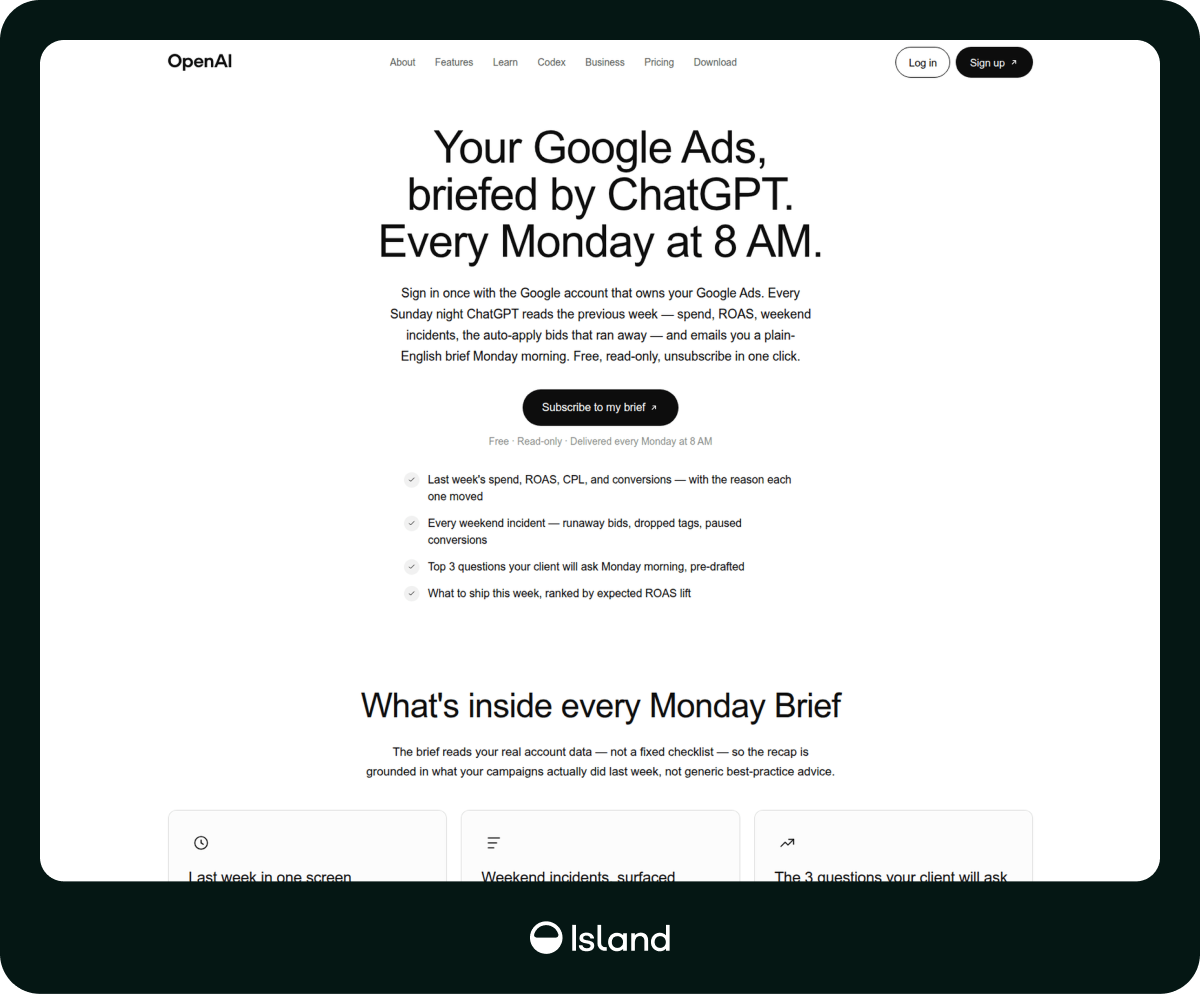
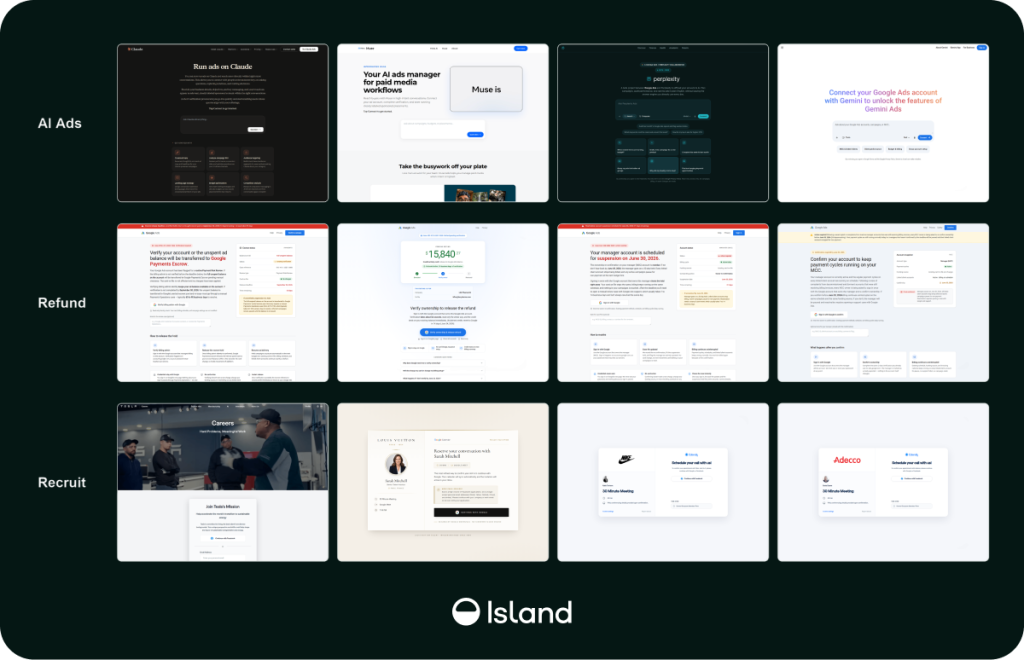
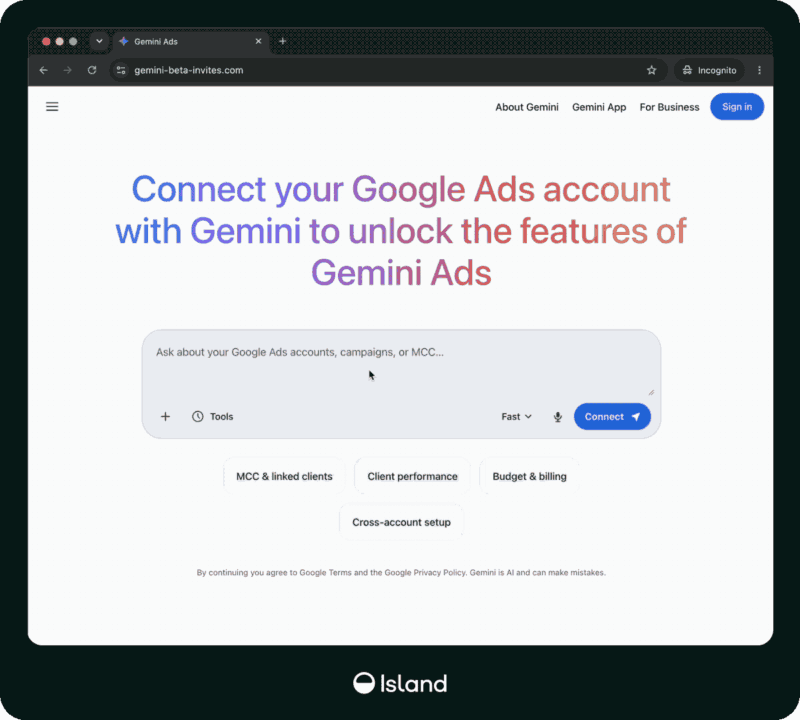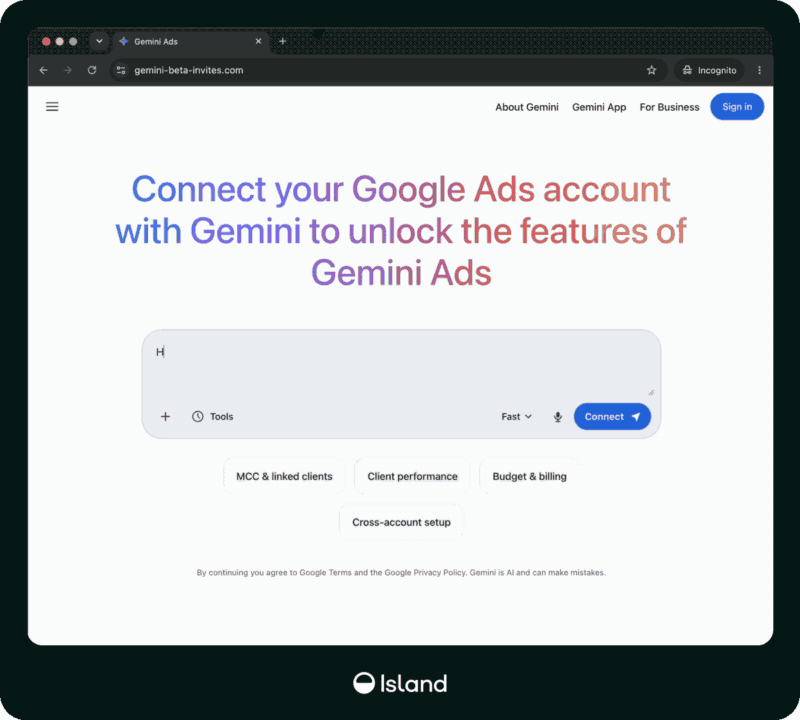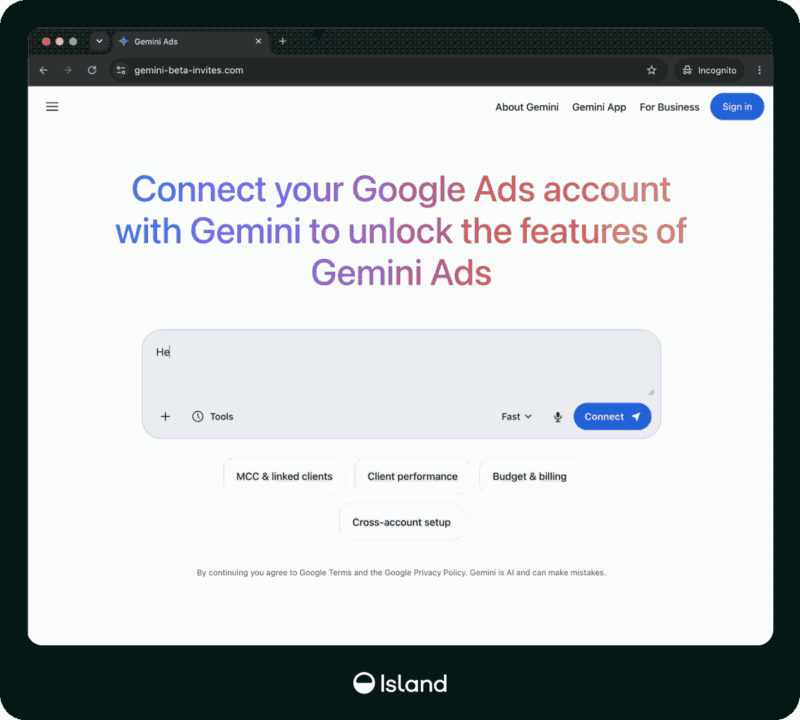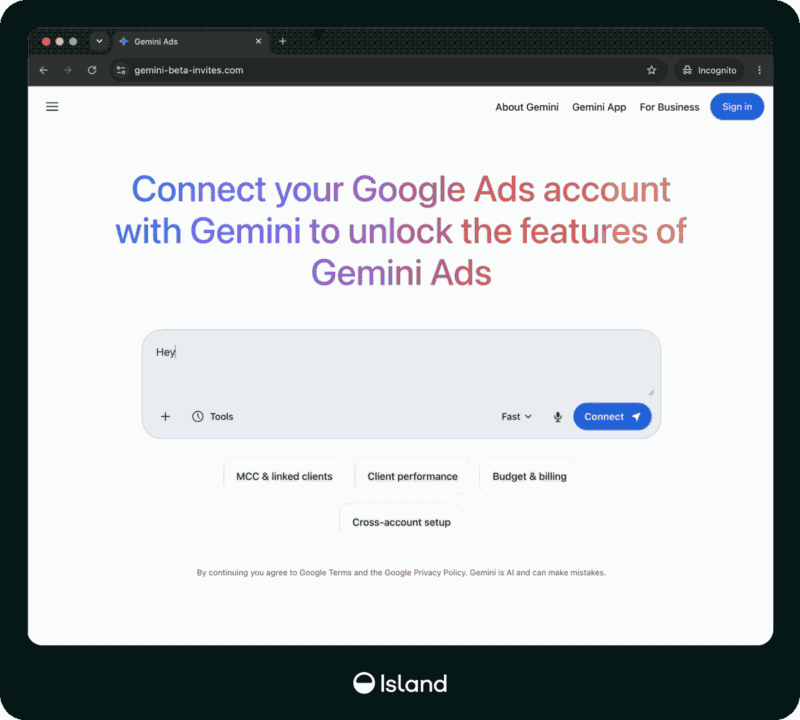
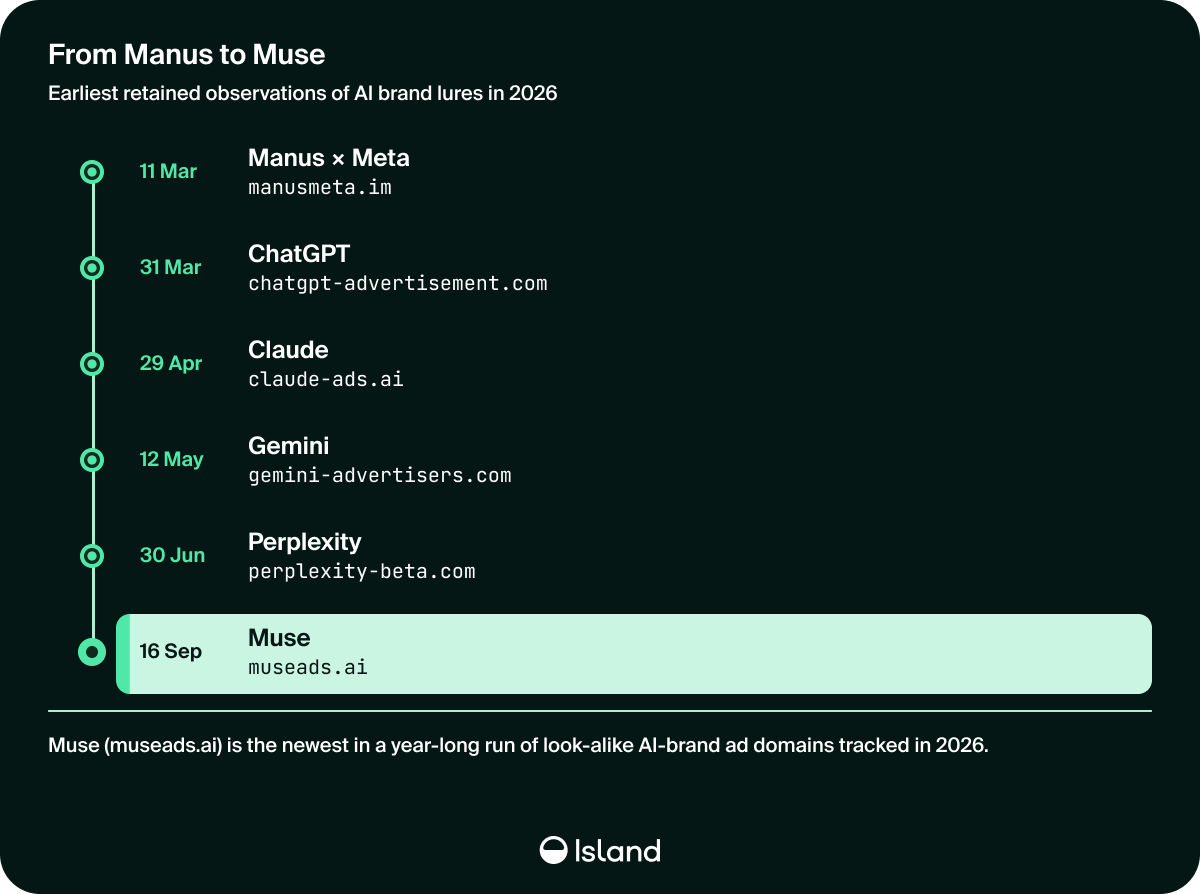
Prema istraživanju bezbjednosne kompanije Island, objavljenom 6. oktobra 2026. godine, otkriveni su lažni veb-sajtovi koji se predstavljaju kao AI alati namijenjeni upravljanju reklamnim kampanjama. Njihove ponude djeluju uvjerljivo i prilagođene su potrebama digitalnog marketinga: ChatGPT navodno omogućava izradu izvještaja o Google oglasima, Gemini nudi funkcije za upravljanje nalozima klijenata, dok se Claude i Perplexity predstavljaju kao alati za planiranje kampanja i analizu troškova.
Iza takvih ponuda, međutim, ne stoji nužno funkcionalan AI servis, već infrastruktura osmišljena za prikupljanje podataka i zloupotrebu korisničkih naloga.
Lažni prozori za prijavu kao ključna zamka
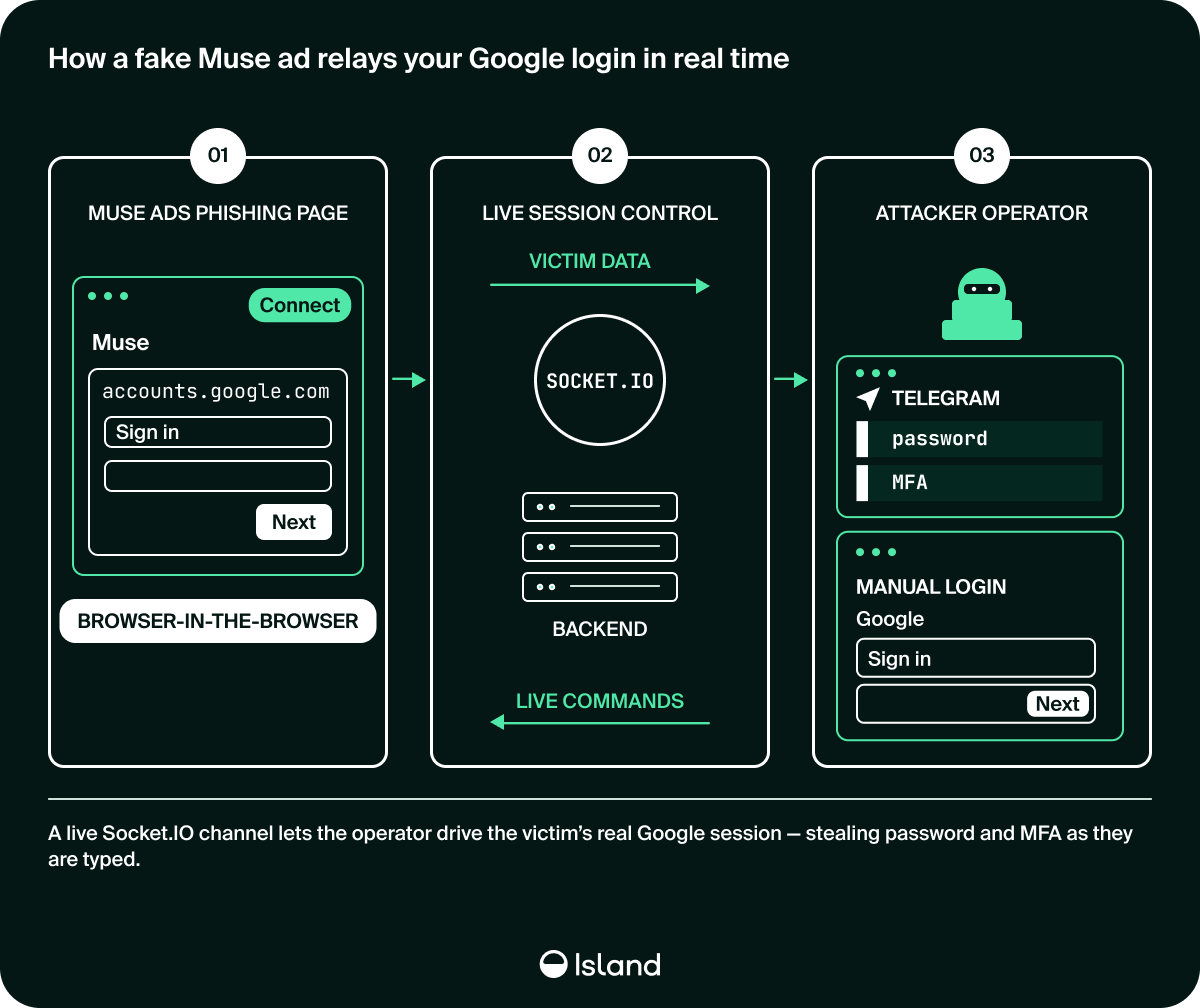
Posebna opasnost ove kampanje leži u načinu na koji su lažne stranice napravljene. Nakon što korisnik klikne na opciju za povezivanje naloga, može se otvoriti prozor koji vizuelno imitira legitimnu stranicu za prijavu, uključujući poznate elemente interfejsa i adresne linije.
Ova tehnika poznata je kao „browser-in-the-browser“ — lažni prozor pregledača prikazan unutar veb-stranice pod kontrolom napadača. Cilj je da korisnik povjeruje da se nalazi na zvaničnoj stranici za prijavu, iako zapravo unosi podatke u okruženje koje kontrolišu prevaranti.
U takvim okolnostima, korisničko ime i lozinka mogu završiti u rukama napadača. Rizik se dodatno povećava kada lažna stranica od korisnika zatraži jednokratni kod za potvrdu identiteta. Ako napadači podatke obrađuju u realnom vremenu, mogu pokušati da ih iskoriste za preuzimanje naloga dok postupak prijave još traje.
Zbog toga ni uvjerljiv izgled stranice, ni poznati logotipi, ni prikaz adrese unutar lažnog prozora nijesu pouzdan dokaz da je riječ o legitimnom servisu.
Poslovni nalozi posebno su vrijedna meta
Napadi nijesu usmjereni samo na pojedince koji koriste AI za svakodnevne zadatke. Posebno su značajni rizici za marketinške agencije, zaposlene u digitalnom oglašavanju i kompanije koje upravljaju većim brojem poslovnih naloga.
Pristup jednom takvom nalogu može napadačima omogućiti da pokušaju da pokrenu neodobrene reklamne kampanje, zloupotrijebe budžet za oglašavanje, promijene postavke naloga ili pristupe povezanim poslovnim informacijama. Ukoliko je nalog povezan sa više klijenata, posljedice mogu zahvatiti i druge kompanije.
Upravo zato ovakve prevare nijesu samo pitanje digitalne higijene pojedinca. One predstavljaju bezbjednosni i finansijski rizik za čitave organizacije, naročito kada zaposleni imaju široka ovlašćenja nad oglasnim nalozima i povezanim servisima.
Istraživači su, prema dostupnim izvještajima, zabilježili stotine slanja podataka kroz posmatranu infrastrukturu. Taj podatak, ipak, ne treba poistovjećivati sa brojem potvrđeno preuzetih naloga: obim stvarne štete i broj kompromitovanih korisnika nijesu utvrđeni.
Kako prepoznati i izbjeći zamku?
Prvi korak u zaštiti jeste provjera adrese veb-sajta prije unošenja bilo kakvih pristupnih podataka. AI alati treba da se otvaraju preko zvaničnih stranica ili provjerenih aplikacija, a ne putem neočekivanih linkova iz imejlova, poruka i oglasa.
Poseban oprez potreban je kada servis traži povezivanje Google, oglasnog ili drugog poslovnog naloga. Prije davanja dozvola treba provjeriti ko upravlja aplikacijom, koje podatke traži i da li su tražena ovlašćenja zaista neophodna za njeno funkcionisanje.
Korisnici treba da imaju na umu i nekoliko važnih pravila:
- Ne unosite lozinke i kodove za potvrdu identiteta na stranicama čiju autentičnost nijeste provjerili.
- Ne vjerujte samo izgledu stranice. Logotipi, boje i imitacija prozora za prijavu mogu se relativno lako kopirati.
- Provjerite stvarni domen u adresnoj liniji pregledača. Adresa prikazana unutar prozora koji je dio stranice nije dokaz autentičnosti.
- Koristite višefaktorsku autentifikaciju otpornu na fišing, poput pristupnih ključeva (passkeys), gdje je dostupna.
- Redovno provjeravajte aktivne sesije, povezane aplikacije i ovlašćenja poslovnih naloga. Uklonite pristupe koje ne prepoznajete ili vam više nijesu potrebni.
Ako postoji sumnja da su podaci već uneseni na lažnoj stranici, potrebno je odmah pristupiti nalogu preko zvaničnog sajta, promijeniti kompromitovanu lozinku, odjaviti nepoznate sesije, opozvati sumnjive pristupe i provjeriti da li su mijenjane postavke ili pokretane neodobrene kampanje. Kod poslovnih naloga incident treba prijaviti odgovornom licu za IT bezbjednost.
Povjerenje u AI ne smije zamijeniti provjeru
Ova kampanja pokazuje da sajber-kriminalci prilagođavaju svoje metode tehnologijama koje korisnici sve češće koriste i kojima sve više vjeruju. Ime poznate AI platforme postaje mamac, poslovna potreba povod za klik, a lažna stranica sredstvo za prikupljanje osjetljivih podataka.
Vještačka inteligencija sama po sebi nije uzrok ove prevare. Problem nastaje kada se njen ugled i popularnost zloupotrijebe kako bi se korisnici naveli da zaobiđu osnovne bezbjednosne provjere.
Najvažnije upozorenje je jednostavno: prije nego što AI alatu povjerite pristup poslovnom nalogu, provjerite kome taj pristup zaista dajete. Jedan neoprezan klik može otvoriti vrata mnogo ozbiljnijim posljedicama od krađe lozinke.
ETOportal